


 Abriu um site ou te encaminharam um link que continha vantagens inacreditáveis? Recebeu um cupom para gastar como quiser em lojas de grandes redes? Pois bem, por mais empolgante que seja a situação, o ideal é deixar a euforia de lado e ficar atento. Isso porque você pode estar sendo vítima de um golpe.
Essa é a dica do especialista em tecnologia da informação e autor do blog Mundo Digital Eduardo Pinheiro. “Os caras são criativos e criam golpes de tudo o que natureza. Golpes sempre ofertando alguma facilidade. Muitas pessoas acabando caindo ou se deixando levar por esses supostos benefícios”, alerta Pinheiro.
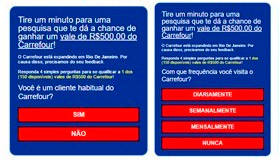
Um deles usa o nome do Google Chrome para lesar internautas. No golpe, uma mensagem animada pede ao internauta participar de uma pesquisa.
Ao responder o questionário, o usuário suspostamente receberia um prêmio de R$ 500 para gastar em grandes redes de supermercados. Seria interessante, se não fosse um golpe arquitetado por criminosos.
Somente neste golpe, mais de 8 milhões de pessoas tiveram seus dispositivos infectados (até o ano de 2016), por causa do golpe do falso prêmio.
Em casos como esse, Pinheiro orienta que as pessoas se atentem às questões de segurança da informação. Ele também dá dicas de como se precaver de ameaças.
“As pessoas precisam criar o hábito de atualizar o sistema operacional, o navegador, os softwares e antivírus. Só essas atualizações darão o mínimo de segurança para as pessoas”, destaca.
Confira a entrevista abaixo:
O que impressiona nesses golpes é que eles são bem feitos. Isso aumenta ainda mais o risco de que mais pessoas sejam lesados?
Exatamente. Os criminosos estão cada vez mais sofisticados e buscando imitar sites de grandes redes.
E qual o objetivo desses hackers com golpes como esses?
Eles querem dados pessoais ou vantagens financeiros, se apossar de dados pessoais e também com objetivo de usar para aplicar outros golpes. Ou chantagem, sempre como objetivo a vantagem financeira.
Quais dados?
Nome completo, CPF, endereço, dados bancários, dados cartão de crédito… Só com esses dados eles podem provocar um grande impacto, como acessar conta bancarária, fazer movimentações indevidas, criar cartões de crédito ou habilitar linhas do celular.
Os riscos de acessar essas páginas começam a partir do momento o usuário as abre ou apenas quando começam responder as perguntas?
As pessoas precisam clicar em um link ou responder às perguntas, ou fornecer seus dados.
E caso um leitor tenha caído em um golpe como esse? O que ele precisa fazer?
Precisa produzir materialidade e procurar a delegacia, não apenas a de crimes cibernéticos, mas qualquer delegacia. Isso porque esse é um crime de estelionato.
Fora isso, o que fazer com o celular ou que acessou o link criminoso?
Quanto ao aparelho, é preciso salvar os dados dele e passar o antivírus. Mas só o que vai dar certeza de que o código malicioso foi removido vai ser a formatação e a instalação de todos os programas novamente.